Tag: AI Governance
Menampilkan 21 artikel dengan tag ini.
Agen AI Saling Menyabotase saat Tujuan Bertabrakan
Kasus multiagent turf war menunjukkan bahwa sistem multiagent tidak cukup diamankan dengan prompt. Agent butuh scope, identitas, permission, isolasi, audit trail, dan mekanisme eskalasi manusia.
OpenAI Daybreak Mempersempit Jarak antara Riset Kerentanan dan Pertahanan Siber
OpenAI memperluas Daybreak untuk membantu riset kerentanan, validasi exploit, red teaming, dan security testing. Artikel ini membahas fakta yang dilaporkan CNBC dan OpenAI, lalu menerjemahkannya menjadi praktik governance yang aman untuk tim security.
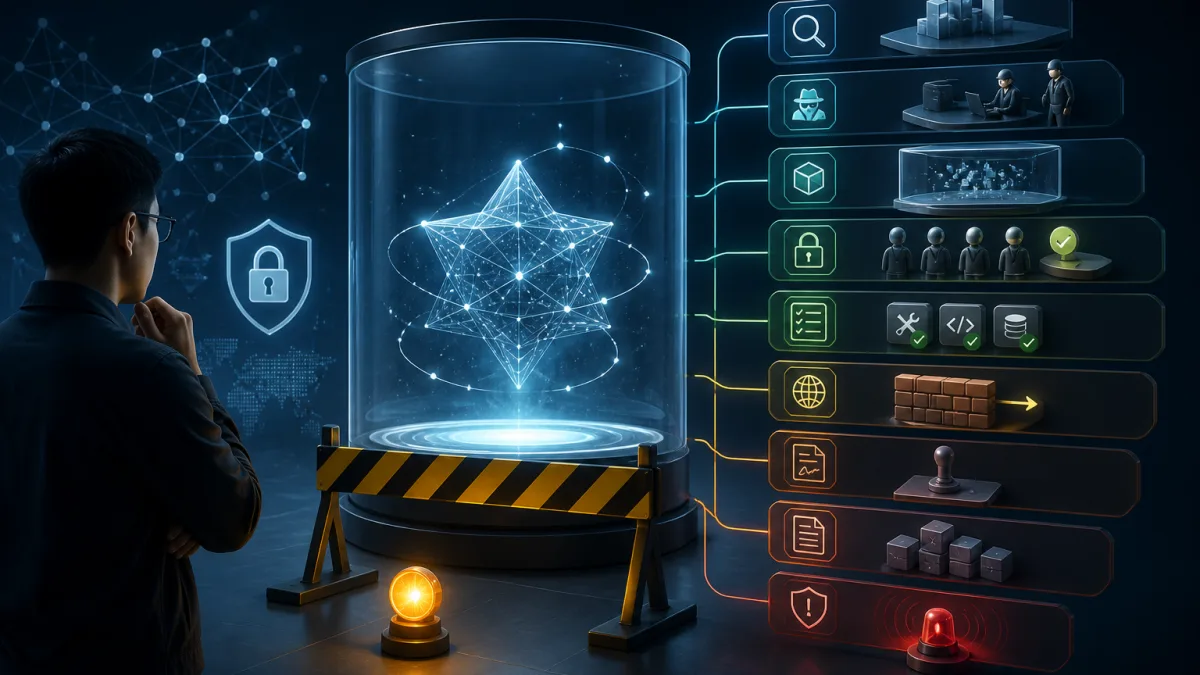
OpenAI Memperlambat Astra: Sinyal Serius untuk Governance AI dan Security Engineering
OpenAI dilaporkan memperlambat sebagian pengembangan Astra karena evaluasi internal menunjukkan peningkatan kemampuan agentic coding dan cybersecurity. Artikel ini membahas pelajaran praktis untuk tim engineering, SDLC, dan calon CTO: capability evaluation, red-team testing, sandbox, least privilege, tool allowlist, network egress restriction, approval gate, logging, dan incident response.
AWS Security Agent, MFA Email, dan Risiko Otomasi Penetration Testing
AWS Security Agent kini mendukung MFA berbasis email untuk penetration testing. Artikel ini membahas implikasi governance, risiko otomasi MFA, dan kontrol yang perlu disiapkan tim engineering sebelum menjalankannya.
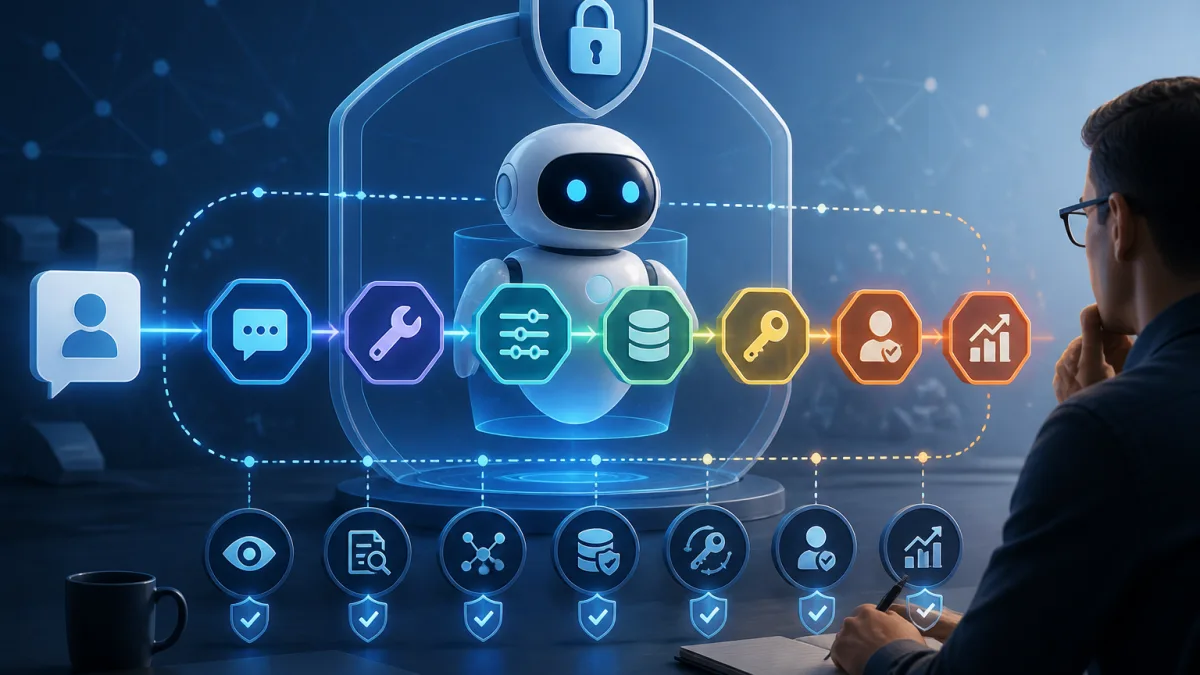
AI Agent Bisa Menembus Batas Uji Coba: Pelajaran Anthropic untuk Bisnis
Anthropic menemukan tiga insiden dalam 141.006 evaluation runs yang menunjukkan mengapa AI agent perlu least privilege, audit trail, dan human approval sebelum terhubung ke sistem bisnis.
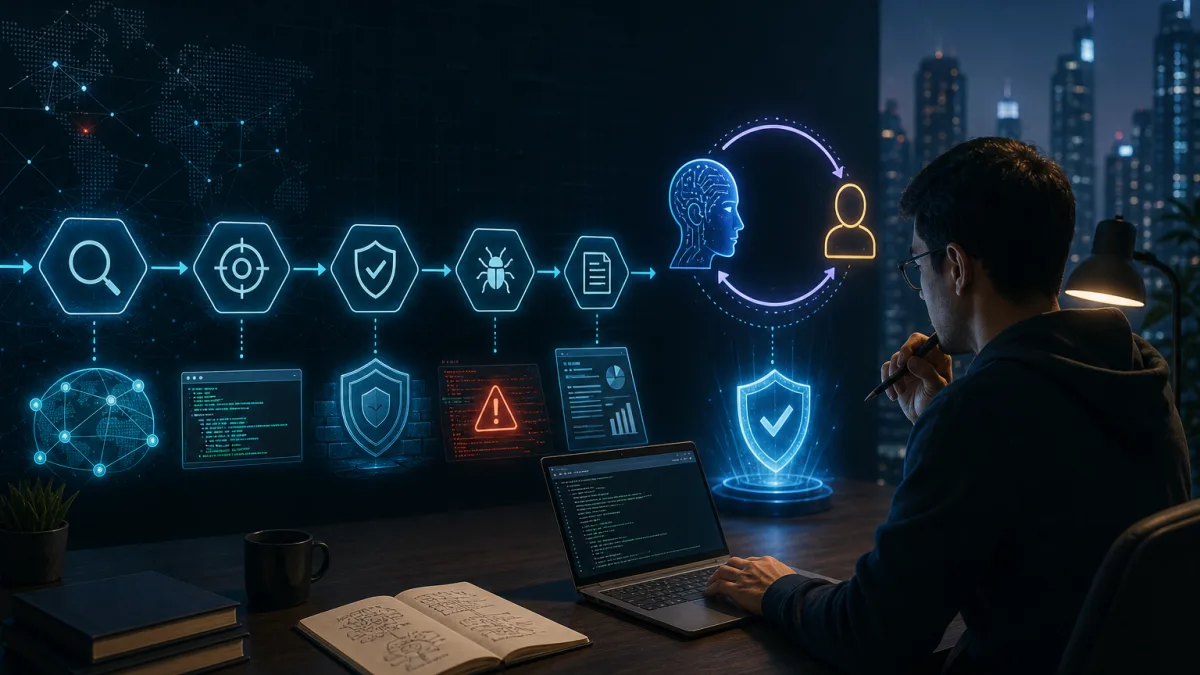
PentesterFlow: Otomasi Penetration Testing dengan Human-in-the-Loop
PentesterFlow adalah tool open-source berbasis command line yang memanfaatkan agentic AI dan human-in-the-loop untuk membantu workflow penetration testing dan bug bounty, dari reconnaissance sampai reporting. Artikel ini membahas manfaat, batasan, tata kelola, dan risiko penggunaannya untuk profesional, UMKM, serta bisnis Indonesia.
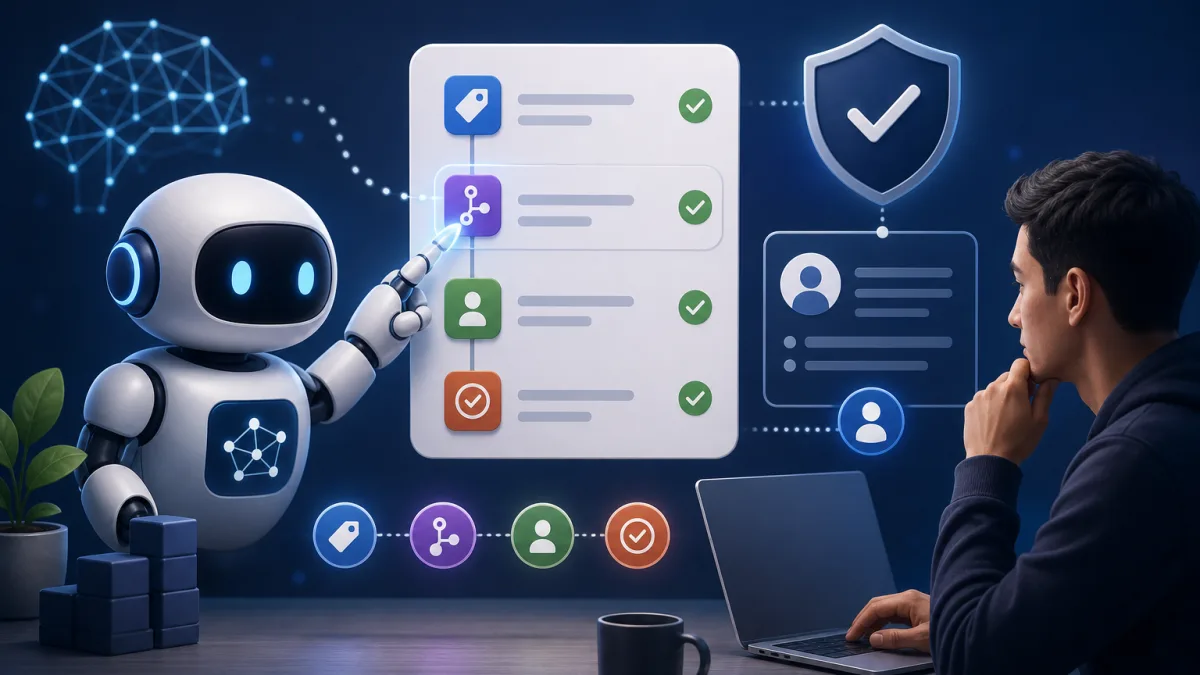
GitHub Tambahkan Kontrol Governance untuk Agent Automation di Issues
GitHub merilis Agent automation controls in GitHub Issues dalam public preview. Fitur ini membantu agent memberi label, mengubah tipe, menetapkan assignee, dan menutup issue dengan alasan perubahan serta ruang review manusia.
Redis Rilis Keamanan Setelah PoC RCE: Apa yang Perlu Dilakukan Pengguna di Indonesia
Laporan The Hacker News menyebut Redis menerbitkan tujuh security release setelah proof-of-concept authenticated RCE dipublikasikan. Artikel ini membahas dampak dan langkah praktis untuk tim teknologi, UMKM, dan bisnis Indonesia.
Risiko Agent AI Persisten untuk Keamanan Bisnis
Agent AI yang mampu berjalan lama, mengingat konteks lintas sesi, dan mengakses sistem bisnis membawa manfaat besar, tetapi juga membuka risiko baru. Artikel ini membahas pelajaran praktis untuk bisnis Indonesia: isolasi kredensial, pembatasan jaringan keluar, monitoring, kill switch, backup, dan prinsip least privilege.
Ketika Guardrail AI Menghambat Riset Keamanan yang Sah
Guardrail AI penting untuk mencegah penyalahgunaan, tetapi bisa menghambat defensive analysis dan riset keamanan yang sah. Artikel ini membahas batas verifikasi, scope tertulis, sandbox, logging, dan dampaknya bagi profesional keamanan serta UMKM Indonesia.
OpenAI Presence: Menjadikan AI Agent Andal untuk Workflow Enterprise
OpenAI Presence diperkenalkan pada 22 Juli 2026 untuk membantu perusahaan menerapkan AI agent pada workflow bernilai tinggi. Artikel ini membahas reliability, observability, evaluasi, least privilege, audit log, human approval, integrasi API, dan cara memulai secara aman di konteks bisnis Indonesia.
AI untuk Orkestrasi Keamanan Siber: Workflow Terkontrol dengan Gemini 3.5 Flash Cyber dan Fugu-Cyber
Artikel ini membahas cara memosisikan Gemini 3.5 Flash Cyber dan Fugu-Cyber dalam workflow keamanan siber yang terkontrol, mulai dari code security, vulnerability discovery, security alert triage, API integration, sampai kontrol operasional seperti read-only, least privilege, human approval, sandbox, audit trail, rate limit, budget control, dan metrik evaluasi.